Domain außentemperatur.de kaufen?
Wir ziehen mit dem Projekt
außentemperatur.de um.
Sind Sie am Kauf der Domain
außentemperatur.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain außentemperatur.de kaufen?
Wie kann man DNS-Spoofing mit C durchführen?
DNS-Spoofing kann mit C durchgeführt werden, indem man den DNS-Server-Response manipuliert. Dazu kann man den Netzwerkverkehr abfangen und die DNS-Antworten fälschen, um die IP-Adressen von bestimmten Domains auf eine andere IP-Adresse umzuleiten. Dies kann beispielsweise durch die Verwendung von Bibliotheken wie libpcap oder WinPcap erreicht werden. Es ist jedoch wichtig zu beachten, dass DNS-Spoofing illegal ist und nur zu Bildungszwecken oder mit ausdrücklicher Zustimmung des Netzwerkbetreibers durchgeführt werden sollte. **
Schützt die HTTPS-Verbindung bei Websites auch vor DNS-Spoofing?
Nein, HTTPS schützt nicht vor DNS-Spoofing. HTTPS verschlüsselt lediglich die Kommunikation zwischen dem Browser und der Website, während DNS-Spoofing eine Manipulation der DNS-Auflösung ist, bei der der Benutzer auf eine gefälschte Website umgeleitet wird. Um DNS-Spoofing zu verhindern, sollten DNSSEC (Domain Name System Security Extensions) und andere Sicherheitsmaßnahmen implementiert werden. **

Ähnliche Suchbegriffe für DNS-Spoofing
Top-Angebote
Produkte zum Begriff DNS-Spoofing:
-
Wie kann man die Sicherheit und den Schutz der DNS-Server gewährleisten? Was sind effektive Maßnahmen, um DNS-Spoofing und andere Angriffe auf die DNS-Infrastruktur zu verhindern?
1. Verwendung von sicheren Passwörtern und regelmäßiger Aktualisierung der DNS-Software. 2. Implementierung von DNSSEC zur Überprüfung der Authentizität von DNS-Daten. 3. Einrichtung von Firewalls und Intrusion Detection Systemen zum Schutz vor DNS-Spoofing und anderen Angriffen. **
-
Bricht DNS bei Hitze?
Nein, DNS (Domain Name System) ist eine Technologie, die für die Übersetzung von Domainnamen in IP-Adressen verwendet wird und ist nicht anfällig für Hitze. DNS-Server können jedoch durch Überhitzung oder andere Umweltfaktoren beeinträchtigt werden, was zu einer vorübergehenden Nichtverfügbarkeit führen kann. Es ist wichtig, dass DNS-Server in einer geeigneten Umgebung betrieben werden, um ihre ordnungsgemäße Funktion sicherzustellen. **
-
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
-
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
Top-Angebote
Produkte zum Begriff DNS-Spoofing:
-
Eltako Wetterdaten Multisensor, Wetterstation ZubehörDer Wetterdaten-Multisensor WMS sendet einmal pro Sekunde die aktuell erfassten Wetterdaten: Helligkeit aus drei Himmelsrichtungen 0-99.000 Lux, Wind 0-35 m/s, Regen und Temperatur -40-80 °C an das nachgeschaltete MSR12-UC, FWG14MS oder FWS61-24V DC. Als Verbindungsleitung genügt ein handelsübliches Telefonkabel J-YSTY 2x2x0,8 oder gleichwertig. Zulässige Leitungslänge 100 m. Kompaktes Kunststoffgehäuse, L x B x H 118 x 96 x 77 mm, Schutzart IP44, Umgebungstemperatur -30 °C bis 50 °C. Für die Stromversorgung einschliesslich Heizung des Regensensors ist ein Netzteil WNT15-24VDC24W oder WNT61-24VDC10W erforderlich. Um ein WMS mehrfach auszuwerten, können bis zu 64 Auswerteeinheiten MSR12-UC, FWG14MS oder FWS61-24V DC an den Wetterdaten-Multisensor angeschlossen werden.320,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man DNS-Spoofing mit C durchführen?
DNS-Spoofing kann mit C durchgeführt werden, indem man den DNS-Server-Response manipuliert. Dazu kann man den Netzwerkverkehr abfangen und die DNS-Antworten fälschen, um die IP-Adressen von bestimmten Domains auf eine andere IP-Adresse umzuleiten. Dies kann beispielsweise durch die Verwendung von Bibliotheken wie libpcap oder WinPcap erreicht werden. Es ist jedoch wichtig zu beachten, dass DNS-Spoofing illegal ist und nur zu Bildungszwecken oder mit ausdrücklicher Zustimmung des Netzwerkbetreibers durchgeführt werden sollte. **
-
Schützt die HTTPS-Verbindung bei Websites auch vor DNS-Spoofing?
Nein, HTTPS schützt nicht vor DNS-Spoofing. HTTPS verschlüsselt lediglich die Kommunikation zwischen dem Browser und der Website, während DNS-Spoofing eine Manipulation der DNS-Auflösung ist, bei der der Benutzer auf eine gefälschte Website umgeleitet wird. Um DNS-Spoofing zu verhindern, sollten DNSSEC (Domain Name System Security Extensions) und andere Sicherheitsmaßnahmen implementiert werden. **
-
Wie kann man die Sicherheit und den Schutz der DNS-Server gewährleisten? Was sind effektive Maßnahmen, um DNS-Spoofing und andere Angriffe auf die DNS-Infrastruktur zu verhindern?
1. Verwendung von sicheren Passwörtern und regelmäßiger Aktualisierung der DNS-Software. 2. Implementierung von DNSSEC zur Überprüfung der Authentizität von DNS-Daten. 3. Einrichtung von Firewalls und Intrusion Detection Systemen zum Schutz vor DNS-Spoofing und anderen Angriffen. **
-
Bricht DNS bei Hitze?
Nein, DNS (Domain Name System) ist eine Technologie, die für die Übersetzung von Domainnamen in IP-Adressen verwendet wird und ist nicht anfällig für Hitze. DNS-Server können jedoch durch Überhitzung oder andere Umweltfaktoren beeinträchtigt werden, was zu einer vorübergehenden Nichtverfügbarkeit führen kann. Es ist wichtig, dass DNS-Server in einer geeigneten Umgebung betrieben werden, um ihre ordnungsgemäße Funktion sicherzustellen. **
Ähnliche Suchbegriffe für DNS-Spoofing
-
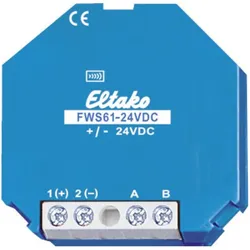
Eltako Sendeeinheit Funk Wetterdaten Sendemodul, Wetterstation ZubehörFunk-Wetterdaten-Sendemodul für die sieben Wetterdaten des Multisensors MS. Mit innenliegender Antenne. Stand-by-Verlust nur 0,3 Watt. Für Einbaumontage. 45 mm lang, 45 mm breit, 18 mm tief. Versorgungsspannung 24 V DC von dem 33 mm tiefen Schaltnetzteil SNT61-230V/24V DC-0,25A, ebenfalls 45 mm lang und 45 mm breit. Dieses Schaltnetzteil versorgt gleichzeitig den Multisensor MS einschliesslich Heizung des Regensensors. Ggf. für beide Geräte zusammen eine tiefe UP-Dose setzen. Dieses Wetterdaten-Sendemodul empfängt per Kabel J-Y (ST) Y 2x2x0,8 von dem aussen am Gebäude befestigten Multisensor MS einmal pro Sekunde die sieben aktuell erfassten Wetterdaten Helligkeit (aus drei Himmelsrichtungen), Dämmerung, Wind, Regen sowie Aussentemperatur und sendet diese mit nachstehender Priorität als Funk-Telegramme in den Eltako-Gebäudefunk. Die Auswertung erfolgt mit der Gebäudefunk-Visualisierungs- und Steuerungs-Software GFVS, dem Funk-Multifunktions-Sensorrelais FMSR14, den Aktoren FSB14 und FSB71 sowie der Funk-Wetterdaten-Anzeige FWA65D. Bei dem Anlegen der Versorgungsspannung wird sofort ein Lern-Telegramm gesendet und nach ca. 60 Sekunden zwei Status-Telegramme mit allen aktuellen Werten. Danach mindestens alle 10 Minuten, jedoch auch: Helligkeitswerte West, Süd und Ost je von 0 bis 99 kLux bei einer Änderung um mindestens 10 %. Dämmerungswerte von 0 bis 999 Lux bei einer Änderung um mindestens 10 %. Windstärken von 0 bis 70 m/s. Ab 4 m/s bis 16 m/s werden die aktuellen Werte sofort dreimal im Abstand von einer Sekunde gesendet und danach weiter ansteigende Werte innerhalb von 20 Sekunden. Zurückgehende Windstärken werden stufenweise 20 Sekunden verzögert gesendet. Regen bei Beginn sofort dreimal, nach dem Ende innerhalb von 20 Sekunden. Temperaturwerte von -40,0 °C bis +80,0 °C alle 10 Minuten, zusammen mit allen anderen Werten in einem Status-Telegramm.67,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
-
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **
-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.