Domain außentemperatur.de kaufen?
Wir ziehen mit dem Projekt
außentemperatur.de um.
Sind Sie am Kauf der Domain
außentemperatur.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain außentemperatur.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Angriffe auf die unternehmerische Autokratie, Fachbücher von Falko Blumenthal, Martin OppeltMitbestimmung in der Wirtschaft ist als Ergänzung der politischen Demokratie und als Angriff auf die unternehmerische Autokratie zu definieren. Sie ist vom Ansatz her radikaldemokratisch und antikapitalistisch. Ausgehend von Otto Brenners Anspruch an gewerkschaftliche Arbeit prüfen und suchen die Beiträgerinnen nach den Erfahrungen und Instrumenten für die Demokratisierung in Betrieben, Unternehmen, Kommunen und der Gesellschaft. Dabei stehen konkrete Handlungsorientierung und politische Theorie in Spotlights und Momentaufnahmen zueinander und geben einen Eindruck des gewerkschaftlichen Denkens 2025.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
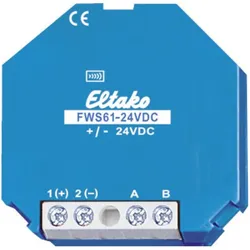
Eltako Sendeeinheit Funk Wetterdaten Sendemodul, Wetterstation ZubehörFunk-Wetterdaten-Sendemodul für die sieben Wetterdaten des Multisensors MS. Mit innenliegender Antenne. Stand-by-Verlust nur 0,3 Watt. Für Einbaumontage. 45 mm lang, 45 mm breit, 18 mm tief. Versorgungsspannung 24 V DC von dem 33 mm tiefen Schaltnetzteil SNT61-230V/24V DC-0,25A, ebenfalls 45 mm lang und 45 mm breit. Dieses Schaltnetzteil versorgt gleichzeitig den Multisensor MS einschliesslich Heizung des Regensensors. Ggf. für beide Geräte zusammen eine tiefe UP-Dose setzen. Dieses Wetterdaten-Sendemodul empfängt per Kabel J-Y (ST) Y 2x2x0,8 von dem aussen am Gebäude befestigten Multisensor MS einmal pro Sekunde die sieben aktuell erfassten Wetterdaten Helligkeit (aus drei Himmelsrichtungen), Dämmerung, Wind, Regen sowie Aussentemperatur und sendet diese mit nachstehender Priorität als Funk-Telegramme in den Eltako-Gebäudefunk. Die Auswertung erfolgt mit der Gebäudefunk-Visualisierungs- und Steuerungs-Software GFVS, dem Funk-Multifunktions-Sensorrelais FMSR14, den Aktoren FSB14 und FSB71 sowie der Funk-Wetterdaten-Anzeige FWA65D. Bei dem Anlegen der Versorgungsspannung wird sofort ein Lern-Telegramm gesendet und nach ca. 60 Sekunden zwei Status-Telegramme mit allen aktuellen Werten. Danach mindestens alle 10 Minuten, jedoch auch: Helligkeitswerte West, Süd und Ost je von 0 bis 99 kLux bei einer Änderung um mindestens 10 %. Dämmerungswerte von 0 bis 999 Lux bei einer Änderung um mindestens 10 %. Windstärken von 0 bis 70 m/s. Ab 4 m/s bis 16 m/s werden die aktuellen Werte sofort dreimal im Abstand von einer Sekunde gesendet und danach weiter ansteigende Werte innerhalb von 20 Sekunden. Zurückgehende Windstärken werden stufenweise 20 Sekunden verzögert gesendet. Regen bei Beginn sofort dreimal, nach dem Ende innerhalb von 20 Sekunden. Temperaturwerte von -40,0 °C bis +80,0 °C alle 10 Minuten, zusammen mit allen anderen Werten in einem Status-Telegramm.67,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **

Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eltako Wetterdaten Multisensor, Wetterstation ZubehörDer Wetterdaten-Multisensor WMS sendet einmal pro Sekunde die aktuell erfassten Wetterdaten: Helligkeit aus drei Himmelsrichtungen 0-99.000 Lux, Wind 0-35 m/s, Regen und Temperatur -40-80 °C an das nachgeschaltete MSR12-UC, FWG14MS oder FWS61-24V DC. Als Verbindungsleitung genügt ein handelsübliches Telefonkabel J-YSTY 2x2x0,8 oder gleichwertig. Zulässige Leitungslänge 100 m. Kompaktes Kunststoffgehäuse, L x B x H 118 x 96 x 77 mm, Schutzart IP44, Umgebungstemperatur -30 °C bis 50 °C. Für die Stromversorgung einschliesslich Heizung des Regensensors ist ein Netzteil WNT15-24VDC24W oder WNT61-24VDC10W erforderlich. Um ein WMS mehrfach auszuwerten, können bis zu 64 Auswerteeinheiten MSR12-UC, FWG14MS oder FWS61-24V DC an den Wetterdaten-Multisensor angeschlossen werden.320,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf die unternehmerische Autokratie, Fachbücher von Falko Blumenthal, Martin OppeltMitbestimmung in der Wirtschaft ist als Ergänzung der politischen Demokratie und als Angriff auf die unternehmerische Autokratie zu definieren. Sie ist vom Ansatz her radikaldemokratisch und antikapitalistisch. Ausgehend von Otto Brenners Anspruch an gewerkschaftliche Arbeit prüfen und suchen die Beiträgerinnen nach den Erfahrungen und Instrumenten für die Demokratisierung in Betrieben, Unternehmen, Kommunen und der Gesellschaft. Dabei stehen konkrete Handlungsorientierung und politische Theorie in Spotlights und Momentaufnahmen zueinander und geben einen Eindruck des gewerkschaftlichen Denkens 2025.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eltako Sendeeinheit Funk Wetterdaten Sendemodul, Wetterstation ZubehörFunk-Wetterdaten-Sendemodul für die sieben Wetterdaten des Multisensors MS. Mit innenliegender Antenne. Stand-by-Verlust nur 0,3 Watt. Für Einbaumontage. 45 mm lang, 45 mm breit, 18 mm tief. Versorgungsspannung 24 V DC von dem 33 mm tiefen Schaltnetzteil SNT61-230V/24V DC-0,25A, ebenfalls 45 mm lang und 45 mm breit. Dieses Schaltnetzteil versorgt gleichzeitig den Multisensor MS einschliesslich Heizung des Regensensors. Ggf. für beide Geräte zusammen eine tiefe UP-Dose setzen. Dieses Wetterdaten-Sendemodul empfängt per Kabel J-Y (ST) Y 2x2x0,8 von dem aussen am Gebäude befestigten Multisensor MS einmal pro Sekunde die sieben aktuell erfassten Wetterdaten Helligkeit (aus drei Himmelsrichtungen), Dämmerung, Wind, Regen sowie Aussentemperatur und sendet diese mit nachstehender Priorität als Funk-Telegramme in den Eltako-Gebäudefunk. Die Auswertung erfolgt mit der Gebäudefunk-Visualisierungs- und Steuerungs-Software GFVS, dem Funk-Multifunktions-Sensorrelais FMSR14, den Aktoren FSB14 und FSB71 sowie der Funk-Wetterdaten-Anzeige FWA65D. Bei dem Anlegen der Versorgungsspannung wird sofort ein Lern-Telegramm gesendet und nach ca. 60 Sekunden zwei Status-Telegramme mit allen aktuellen Werten. Danach mindestens alle 10 Minuten, jedoch auch: Helligkeitswerte West, Süd und Ost je von 0 bis 99 kLux bei einer Änderung um mindestens 10 %. Dämmerungswerte von 0 bis 999 Lux bei einer Änderung um mindestens 10 %. Windstärken von 0 bis 70 m/s. Ab 4 m/s bis 16 m/s werden die aktuellen Werte sofort dreimal im Abstand von einer Sekunde gesendet und danach weiter ansteigende Werte innerhalb von 20 Sekunden. Zurückgehende Windstärken werden stufenweise 20 Sekunden verzögert gesendet. Regen bei Beginn sofort dreimal, nach dem Ende innerhalb von 20 Sekunden. Temperaturwerte von -40,0 °C bis +80,0 °C alle 10 Minuten, zusammen mit allen anderen Werten in einem Status-Telegramm.67,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Twardoch, Szczepan: KälteKälte , Roman | Nominiert für den Preis der Leipziger Buchmesse 2025 , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240416, Produktform: Leinen, Autoren: Twardoch, Szczepan, Übersetzung: Kühl, Olaf, Seitenzahl/Blattzahl: 432, Themenüberschrift: FICTION / Historical, Keyword: 1937; 20. Jahrhundert; Bloodlands; Bücher Neuerscheinungen 2024; Erster Weltkrieg; Existenzialismus; Gegenwartsliteratur; Gewalt; Gewaltgeschichte; Gulag; Historienromane; Historischer Roman; Kamtschatka; Karl Radek; Korjaken; Norwegen; Polen; Polnischer Bestseller; Roman historisch; Romane Neuerscheinungen 2024; Russische Revolution; Russland; Schamanismus; Sibirien; Sowjetunion; Spitzbergen; Stalin; Stalinismus; Taiga; Terror; Terrorjahr; Tundra; Zarenreich; deutsche Romane; historisch Romane; historische Romane Neuerscheinungen 2024; polnische Literatur; zeitgenössische Literatur; Überlebenskampf, Fachschema: Skandinavien / Roman, Erzählung~Sibirien, Fachkategorie: Abenteuerromane~Historischer Roman~Belletristik: Themen, Stoffe, Motive: Umwelt~Belletristik: Themen, Stoffe, Motive: Politik, Region: Nordeuropa, Skandinavien~Russland: Sibirien, Zeitraum: Periode des Ersten Weltkrieges (ca. 1914 bis ca. 1918), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Berlin, Verlag: Rowohlt Berlin, Verlag: Rowohlt.Berlin Verlag GmbH, Länge: 208, Breite: 135, Höhe: 39, Gewicht: 516, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.